
Bảo mật và sao lưu hồ sơ công chứng an toàn
Khung bảo mật và sao lưu hồ sơ công chứng: phân quyền, MFA, bản sao tách biệt, RPO/RTO và kiểm thử khôi phục.
Hồ sơ công chứng không chỉ là tập hợp file scan. Trong quá trình xử lý có thể xuất hiện giấy tờ định danh, thông tin về tài sản, dự thảo giao dịch, kết quả tra cứu, văn bản công chứng và dữ liệu liên quan. Khi dữ liệu bị xóa nhầm, ổ cứng hỏng, tài khoản bị chiếm quyền hoặc mã độc mã hóa, tác động không dừng ở việc mua lại thiết bị. Văn phòng còn phải xác định dữ liệu nào bị ảnh hưởng, bản sao nào đáng tin, mất bao lâu để phục hồi và có cần xử lý nghĩa vụ liên quan đến dữ liệu cá nhân hay không.
Bản gốc của bài viết đưa ra công thức 3-2-1 và tuyên bố có thể “khôi phục 100%”. Công thức 3-2-1 là một chiến lược tham khảo hữu ích, được CISA nhắc tới trong hướng dẫn chống ransomware: có nhiều bản sao, trên các loại phương tiện khác nhau và một bản ở vị trí tách biệt. Tuy nhiên, không một công thức nào tự bảo đảm khôi phục hoàn toàn. Giá trị của bản sao chỉ được chứng minh khi dữ liệu đúng, bản sao không bị tác động cùng sự cố và quy trình khôi phục đã được thử.
Hồ sơ công chứng cần được bảo vệ theo rủi ro nào?
Nhóm thứ nhất là mất tính bí mật: người không có thẩm quyền xem, sao chép hoặc gửi dữ liệu ra ngoài. Nhóm thứ hai là mất tính toàn vẹn: file bị thay đổi, ghi đè hoặc không xác định được đâu là bản đáng tin. Nhóm thứ ba là mất khả dụng: dữ liệu tồn tại nhưng không truy cập được trong thời gian nghiệp vụ cần.
Nghị định 13/2023/NĐ-CP xác định dữ liệu cá nhân là thông tin trên môi trường điện tử gắn với hoặc giúp xác định một con người; yêu cầu dữ liệu được xử lý đúng mục đích, giới hạn trong phạm vi cần thiết và áp dụng biện pháp bảo vệ trong quá trình xử lý. Hồ sơ công chứng có thể chứa cả dữ liệu cá nhân cơ bản và dữ liệu có mức độ nhạy cảm cao tùy loại giấy tờ, nhưng không nên gọi chung là “tối mật” vì “bí mật nhà nước” là một phân loại pháp lý khác.
Luật An toàn thông tin mạng 2015 tạo khung về bảo vệ thông tin, hệ thống và quyền lợi hợp pháp của tổ chức, cá nhân trên mạng. Luật Giao dịch điện tử 2023 nhấn mạnh khả năng truy cập, tính toàn vẹn và cách lưu trữ cho phép xác định nguồn gốc, thời điểm trong các trường hợp luật yêu cầu. Luật Công chứng 2024 và Nghị định 104/2025/NĐ-CP bổ sung bối cảnh riêng cho hồ sơ, cơ sở dữ liệu và nền tảng công chứng điện tử.
Bảo mật phải bắt đầu từ danh mục dữ liệu
Không thể bảo vệ tốt thứ mình không biết đang ở đâu. Văn phòng nên lập bản đồ dữ liệu: hồ sơ đến từ kênh nào, được lưu tại máy trạm, thư mục dùng chung, phần mềm nghiệp vụ, thiết bị scan, email hay đám mây nào; ai có quyền; dữ liệu được chia sẻ cho bên nào; thời hạn lưu theo quy định nào; và cách hủy khi hết nhu cầu hợp pháp.
Bản đồ không cần là sơ đồ kỹ thuật phức tạp. Một bảng gồm loại dữ liệu, chủ sở hữu nghiệp vụ, vị trí, người dùng, mục đích, thời gian lưu và phương án sao lưu đã giúp phát hiện nhiều rủi ro: file nằm trên máy cá nhân, tài khoản dùng chung, thư mục mở quá rộng hoặc dữ liệu được gửi qua kênh chưa phê duyệt.
Việc giảm số bản sao không kiểm soát cũng quan trọng như tạo bản sao dự phòng. Nếu mỗi nhân viên tải hồ sơ về máy riêng, văn phòng có nhiều file nhưng không có chiến lược sao lưu; ngược lại, phạm vi rò rỉ tăng và khó thực hiện yêu cầu quản trị dữ liệu.
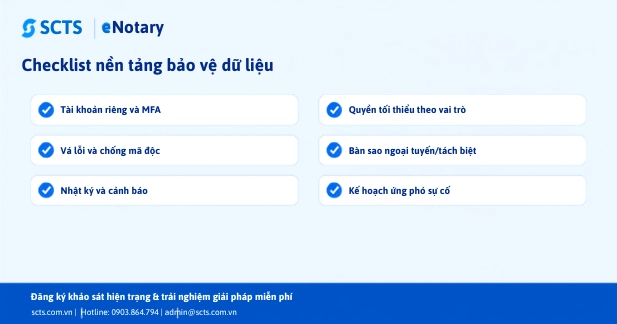
Sáu lớp kiểm soát trước khi nói đến backup
1. Tài khoản riêng và xác thực nhiều lớp
Mỗi người cần tài khoản riêng để quyền truy cập và nhật ký có ý nghĩa. Tài khoản quản trị phải tách khỏi tài khoản dùng hàng ngày. MFA nên ưu tiên cho email, VPN, dịch vụ đám mây, tài khoản quản trị và hệ thống trọng yếu. CISA khuyến nghị MFA chống lừa đảo khi có thể và coi SMS là lựa chọn cuối khi thiếu phương án tốt hơn.
2. Quyền tối thiểu theo vai trò
Thư ký, công chứng viên, kế toán, quản trị hệ thống và đối tác kỹ thuật không cần cùng một quyền. Quyền nên gắn với nhiệm vụ, được phê duyệt, rà soát định kỳ và thu hồi khi chuyển vị trí hoặc nghỉ việc. Truy cập từ xa của nhà cung cấp phải có thời hạn, có người cho phép và được ghi nhật ký.
3. Vá lỗi, cấu hình an toàn và chống mã độc
Ransomware thường tận dụng tài khoản bị lộ, phần mềm chưa vá hoặc quyền quá rộng. Văn phòng cần danh mục thiết bị, lịch cập nhật, quản lý phần mềm được phép và công cụ chống mã độc phù hợp. Không nên trì hoãn cập nhật vô thời hạn, nhưng cũng không cập nhật hệ thống trọng yếu giữa giờ làm việc mà chưa thử và có phương án quay lui.
4. Phân đoạn mạng
Máy khách, máy chủ, thiết bị in/scan, camera và mạng khách không nên mặc nhiên nằm trong cùng một vùng tin cậy. Phân đoạn giúp giới hạn đường lan truyền khi một thiết bị bị xâm nhập. Quy tắc tường lửa cần dựa trên luồng nghiệp vụ thực tế, không phải chỉ bật một thiết bị và coi như đã hoàn thành bảo mật.
5. Nhật ký và giám sát
Nhật ký đăng nhập, thay đổi quyền, truy cập kho hồ sơ, trạng thái sao lưu và cảnh báo thiết bị cần được tập trung ở mức phù hợp. Giữ quá ít thì không điều tra được; giữ quá nhiều nhưng không xem cũng không tạo giá trị. Cần xác định ai nhận cảnh báo, thời gian phản hồi và hành động cho từng nhóm.
6. Kế hoạch ứng phó sự cố
Kế hoạch phải trả lời: ai điều phối, khi nào cô lập thiết bị, cách bảo toàn bằng chứng, liên hệ nhà cung cấp nào, truyền thông nội bộ ra sao và tiêu chí phục hồi. Một cuộc diễn tập bàn giấy mỗi năm hoặc khi hệ thống thay đổi lớn giúp phát hiện số điện thoại cũ, quyền truy cập thiếu hoặc bản sao không dùng được.
Thiết kế sao lưu theo RPO và RTO
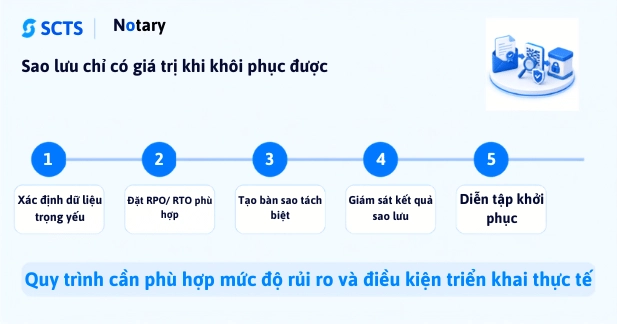
RPO—mục tiêu điểm phục hồi—trả lời văn phòng có thể chấp nhận mất tối đa bao nhiêu dữ liệu tính theo thời gian. Nếu RPO là bốn giờ, thiết kế cần có bản sao đủ thường xuyên để trong điều kiện dự kiến, dữ liệu mất không vượt ngưỡng đó. RTO—mục tiêu thời gian khôi phục—là khoảng thời gian mục tiêu để đưa dịch vụ trở lại mức hoạt động đã thống nhất.
RPO và RTO không phải lời hứa tuyệt đối. Chúng là mục tiêu thiết kế và cần phân theo dịch vụ. Kho hồ sơ đang xử lý có thể cần RPO ngắn hơn thư viện tài liệu tham khảo. Hệ thống tra cứu và máy trạm quầy tiếp nhận có thể cần RTO khác nhau. Mục tiêu càng nghiêm ngặt thì chi phí hạ tầng, đường truyền, nhân lực và diễn tập càng cao.
Áp dụng 3-2-1 một cách có kiểm soát
Cách diễn giải phổ biến của 3-2-1 là ba bản dữ liệu gồm bản sản xuất và hai bản sao, lưu trên hai loại phương tiện, với một bản tách biệt/offsite. Trong bối cảnh ransomware, cần bổ sung tính bất biến hoặc ngoại tuyến để tài khoản bị chiếm quyền không thể xóa đồng thời mọi bản sao.
“Cloud” không đồng nghĩa với “offsite an toàn”. Nếu đồng bộ hai chiều và người dùng xóa hoặc mã độc mã hóa file, thay đổi có thể lan lên đám mây. Cần kiểm tra versioning, thùng rác, retention, quyền xóa, khóa bất biến, mã hóa, vị trí lưu trữ và quy trình lấy dữ liệu về khi Internet gián đoạn.
NAS cũng không tự là backup nếu là nơi duy nhất chứa dữ liệu. RAID hỗ trợ duy trì hoạt động khi một ổ đĩa hỏng trong một số cấu hình, nhưng không bảo vệ khỏi xóa nhầm, mã độc, lỗi quản trị, cháy nổ hay trộm thiết bị. Bản sao cần tách khỏi cùng miền quản trị và cùng sự cố vật lý khi rủi ro yêu cầu.
Kiểm thử khôi phục: bước thường bị bỏ quên
NIST khuyến nghị việc sao lưu phải được thực hiện, duy trì và kiểm thử. Kiểm thử không nhất thiết phục hồi toàn bộ hệ thống mỗi tuần. Văn phòng có thể luân phiên: mở ngẫu nhiên file; phục hồi một thư mục; dựng thử máy ảo; kiểm tra quyền; đo thời gian; rồi định kỳ diễn tập dịch vụ hoàn chỉnh.
Mỗi lần kiểm thử cần ghi lại bản sao đã dùng, thời điểm, dữ liệu phục hồi, thời gian, lỗi gặp phải và hành động khắc phục. Nếu bản sao thành công nhưng chỉ một quản trị viên biết mật khẩu giải mã, rủi ro “phụ thuộc một người” vẫn còn. Thông tin khẩn cấp cần được lưu an toàn, có phương án thay thế và được bàn giao.
Đánh giá nhà cung cấp sao lưu và ITSM
Nhà cung cấp cần mô tả rõ dữ liệu nào được sao lưu, tần suất, retention, vị trí, mã hóa, quyền truy cập, cảnh báo thất bại và trách nhiệm kiểm thử. Hỏi trực tiếp: nếu tài khoản quản trị bị chiếm, kẻ tấn công có xóa mọi bản sao không; nếu nhà cung cấp ngừng dịch vụ, văn phòng lấy dữ liệu ở định dạng nào; ai giữ khóa; và lần khôi phục gần nhất diễn ra khi nào.
NDA cần thiết nhưng không đủ. Hợp đồng phải quy định vai trò xử lý dữ liệu, nhân sự được truy cập, kênh hỗ trợ, thông báo sự cố, nhật ký, nhà thầu phụ, chuyển dữ liệu, hoàn trả/xóa khi kết thúc và trách nhiệm phối hợp. Các yêu cầu phải được pháp lý rà soát theo trường hợp cụ thể.
eNotary và khả năng phục hồi theo ngữ cảnh hồ sơ
Website SCTS mô tả eNotary theo hướng quản lý hồ sơ tập trung và kết nối dữ liệu. Khi đánh giá triển khai, văn phòng nên yêu cầu minh họa luồng sao lưu, phân quyền, lịch sử thao tác, xuất dữ liệu và phục hồi bằng hồ sơ giả lập. Không đưa CCCD, chữ ký hoặc hồ sơ khách hàng thật vào môi trường thử chưa được phê duyệt.
Phần mềm nghiệp vụ là một phần của kiến trúc. Khả năng phục hồi còn phụ thuộc máy trạm, mạng, tài khoản, chữ ký số, kho file, dịch vụ đám mây, quy trình và con người. ITSM tạo đầu mối để theo dõi trạng thái sao lưu, tiếp nhận cảnh báo và điều phối khi sự cố vượt qua ranh giới nhiều nhà cung cấp.
Kết luận
Sao lưu hồ sơ công chứng không phải bài toán “có mua ổ cứng hay chưa”. Văn phòng cần biết dữ liệu nào trọng yếu, ai được truy cập, mục tiêu mất dữ liệu và thời gian phục hồi là bao nhiêu, bản sao có tách khỏi sự cố chung không và lần kiểm thử gần nhất cho kết quả gì.
Không có biện pháp nào tạo ra an toàn tuyệt đối. Một chương trình thực tế kết hợp quản trị dữ liệu, quyền tối thiểu, MFA, vá lỗi, phân đoạn, giám sát, bản sao tách biệt và diễn tập. Bằng chứng phục hồi là thước đo đáng tin hơn trạng thái “backup successful”.
CTA: SCTS hỗ trợ khảo sát luồng dữ liệu, sao lưu và khả năng phục hồi theo phạm vi triển khai. Liên hệ 0903.864.794, admin@scts.com.vn hoặc https://scts.com.vn/.
Lưu ý pháp lý: Nội dung mang tính tham khảo về quản trị và an toàn thông tin, không phải ý kiến pháp lý hay bảo đảm khôi phục. Nghĩa vụ bảo vệ, lưu trữ và xử lý dữ liệu phải được xác định theo loại hồ sơ, vai trò của các bên và quy định còn hiệu lực. Cần công chứng viên/chuyên gia pháp lý rà soát trước khi xuất bản hoặc áp dụng.
Nguồn tham khảo — đã mở và đọc ngày 10/08/2026
- Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân — nguyên tắc xử lý và bảo vệ dữ liệu.
- Luật An toàn thông tin mạng số 86/2015/QH13 — khung an toàn thông tin mạng.
- Luật Giao dịch điện tử số 20/2023/QH15 — tính toàn vẹn, khả năng truy cập và lưu trữ thông điệp dữ liệu.
- Luật Công chứng số 46/2024/QH15 — hồ sơ, cơ sở dữ liệu và công chứng điện tử.
- NIST: Protecting Data from Ransomware and Other Data Loss Events — lập, duy trì và kiểm thử backup.
- CISA: LockBit advisory — bản sao offline, phục hồi và chiến lược 3-2-1.
- NIST Cybersecurity Framework 2.0 — sáu chức năng quản trị rủi ro.
- Website SCTS — phạm vi công bố của eNotary và dịch vụ ITSM.
Giới thiệu eNotary và SCTS
eNotary là giải pháp quản lý nghiệp vụ và hồ sơ dành cho tổ chức hành nghề công chứng do SCTS phát triển, hướng tới quản lý hồ sơ tập trung và kết nối dữ liệu theo phạm vi triển khai.
- Website: https://scts.com.vn/
- Hotline: 0903.864.794
- Email: admin@scts.com.vn